San Juan Byte
Cuando la heladera del supermercado se convierte en blanco digital: el ataque que arruinó 350 negocios en Francia
Un hackeo a los controladores de refrigeración fabricados por una empresa danesa permitió modificar temperaturas a distancia, perder mercadería y hasta provocar incendios. Qué pasó, por qué fue posible y qué precauciones tomar.
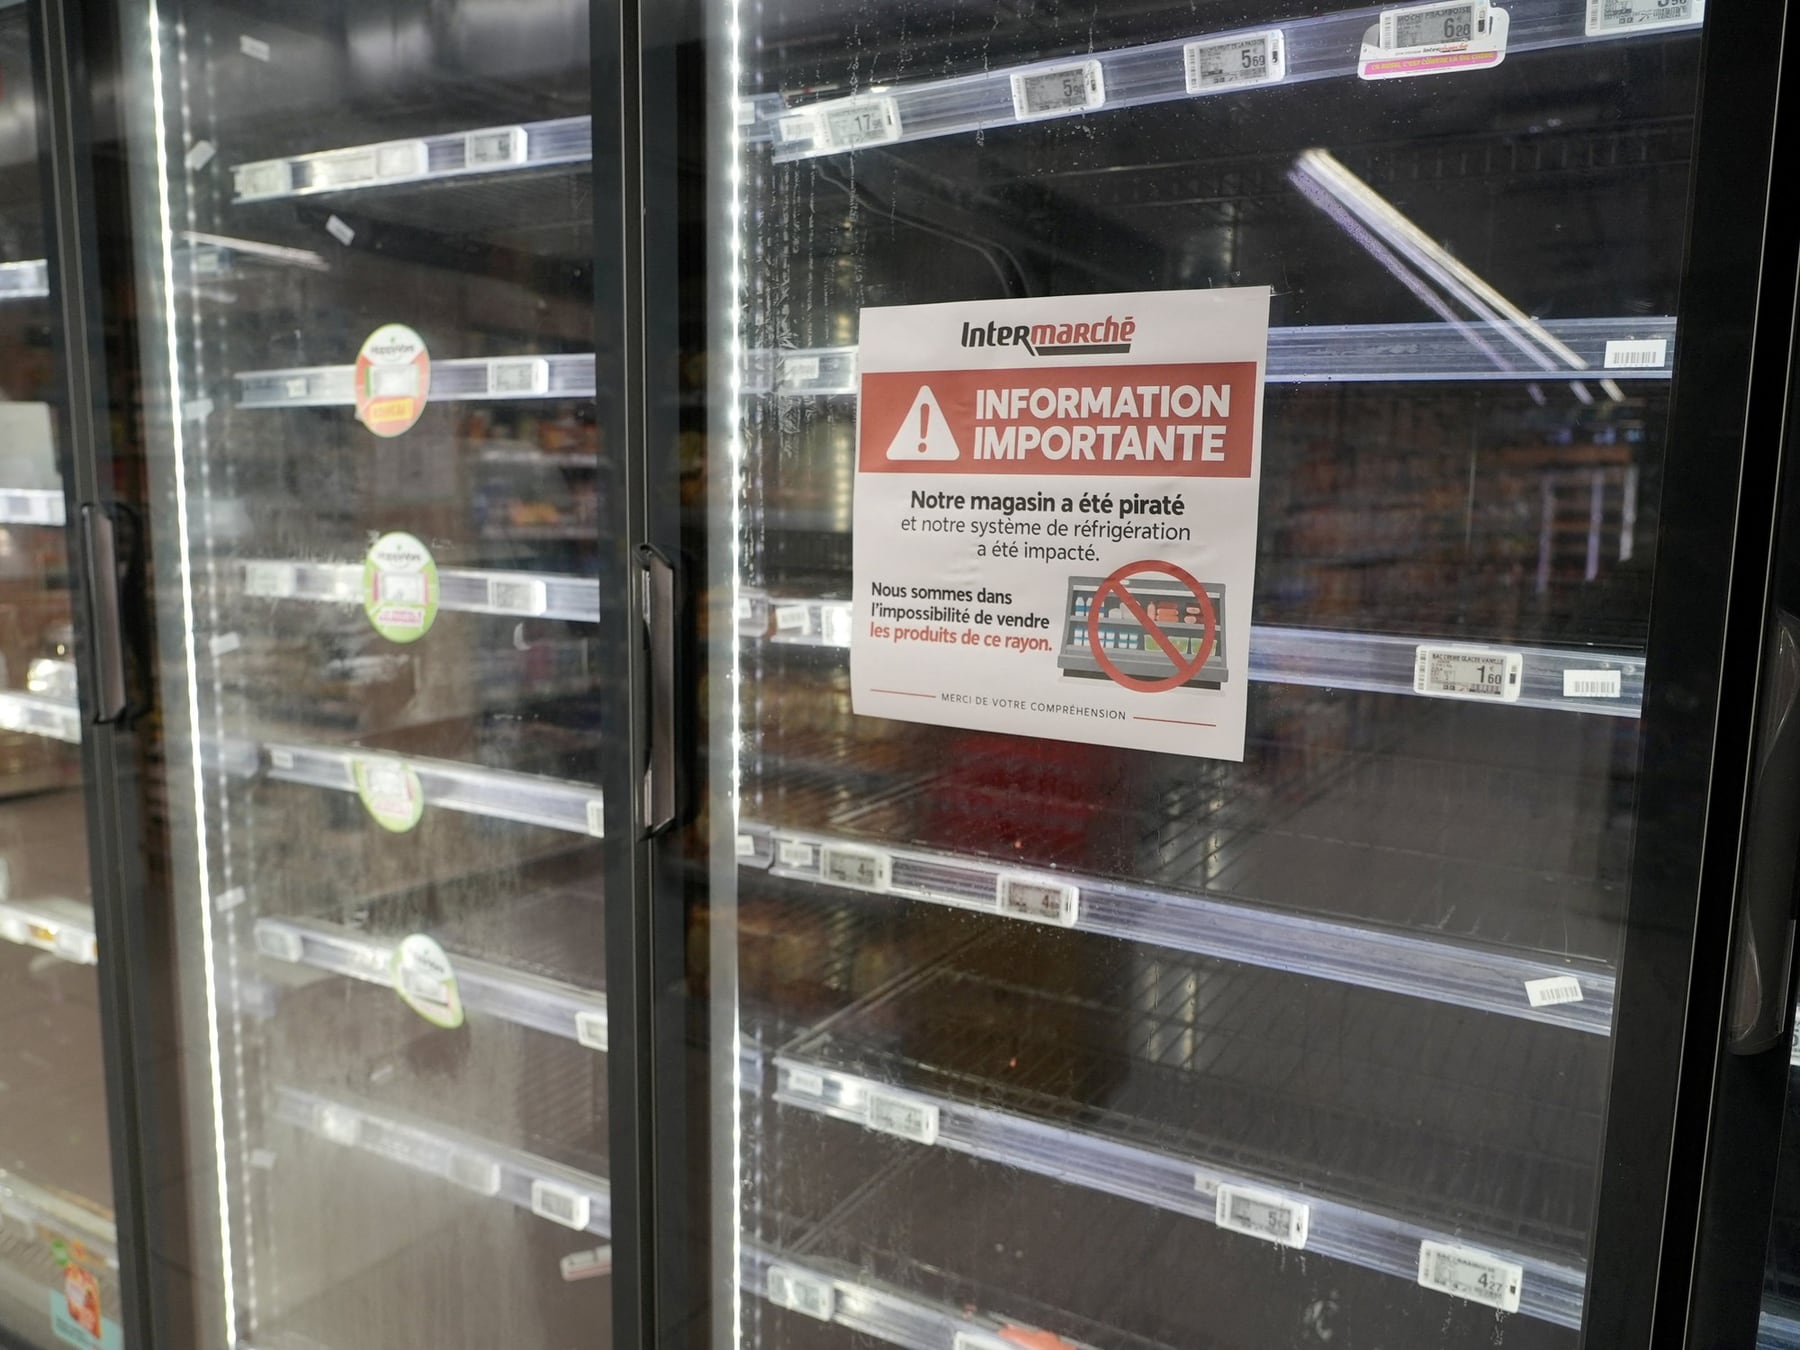
Marcelo lleva veinte años al frente del área de sistemas de una cadena de supermercados en Buenos Aires y nunca había escuchado una historia así hasta la semana pasada, cuando un colega europeo le pasó los primeros reportes del incidente que sacudió a cientos de comercios en Francia. "Primero pensé que era una exageración", me dijo por teléfono mientras revisaba los manuales de sus propios equipos de frío. "Después entendí que cualquiera de nosotros podría haber sido el siguiente". La historia arrancó cuando los controladores de refrigeración de al menos 350 supermercados franceses fueron manipulados a distancia y la temperatura se elevó de manera progresiva hasta tocar los 50 grados, un nivel suficiente para arruinar productos frescos y congelados y, en varios locales, para provocar incendios.
Lo que ocurrió no fue un robo de datos ni un ataque de ransomware que pide rescate por archivos cifrados: fue una intrusión en las pequeñas computadoras que llevan dentro las heladeras y las cámaras frigoríficas modernas, esos equipos que permiten a las cadenas supervisar temperaturas, compresores y ciclos de descongelamiento desde una consola central sin tener que enviar un técnico a cada sucursal. Esa misma comodidad operativa, pensada para ahorrar costos y ganar eficiencia, fue la puerta que dejaron abierta los atacantes.
El fabricante, el firmware viejo y la ventana abierta a internet
Los controladores comprometidos pertenecen a Danfoss, una compañía danesa especializada en refrigeración y automatización industrial. La propia empresa reconoció que varios de los equipos atacados utilizaban versiones antiguas de su firmware, algunas ya sin soporte ni actualizaciones de seguridad. Según datos relevados con Shodan, una herramienta que permite encontrar dispositivos conectados a internet, al menos 4.500 interfaces de Danfoss eran visibles públicamente desde la red al momento del incidente, aunque todavía no se determinó cuántas de ellas presentaban fallas explotables en la práctica.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña.”Braian Arroyo, especialista en ciberinteligencia
El especialista, al que consulté para entender cómo funciona este tipo de intrusiones, insistió en una idea clave: ver un dispositivo expuesto no es lo mismo que poder controlarlo. Para ingresar, un atacante necesita explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuración insegura. Una de las hipótesis más firmes apunta al modelo Danfoss AK-SM 800A: el equipo de investigación Team82 de la firma Claroty había identificado fallas que permitían eludir la autenticación y ejecutar instrucciones en forma remota. Danfoss publicó actualizaciones para corregirlas, pero las autoridades francesas aún no confirmaron que hayan sido exactamente ese el camino usado en el ataque.
Qué puede hacer un atacante una vez adentro
Con acceso al sistema, las posibilidades son inquietantes. Un intruso puede alterar las temperaturas, modificar los ciclos de descongelamiento o desactivar las alarmas que suelen advertir cuando algo sale mal. Los reportes del caso francés indican que los cambios aplicados subieron de forma progresiva la temperatura hasta niveles que arruinaron la mercadería fresca y congelada, y que en algunos locales la falla llegó a provocar incendios dentro de las propias cámaras.
- Confirmar si los controladores de frío están expuestos a internet y, si no es indispensable, retirarlos del acceso público.
- Actualizar el firmware de los equipos a la última versión publicada por el fabricante y desactivar los que ya no tengan soporte.
- Cambiar las contraseñas que vienen de fábrica y usar credenciales distintas para cada dispositivo.
- Revisar los registros de acceso y activar alertas ante cambios de temperatura fuera de horario o fuera de los parámetros habituales.
- Capacitar al personal de mantenimiento para que cualquier anomalía sea reportada de inmediato al área de sistemas.
Lo que se puede hacer desde casa, aunque uno no tenga una cadena de supermercados, también importa. Quienes tengan heladeras inteligentes o freezers con conexión wifi deberían revisar la aplicación del fabricante, actualizar el software y verificar que la contraseña no sea la que viene por defecto. Y si en el trabajo alguien tiene a cargo equipos de refrigeración industrial, vale la pena preguntarle hoy mismo qué versión de firmware corre y si alguien mira, de vez en cuando, los registros de acceso. A veces, como le pasó a Marcelo, la diferencia entre un susto y una pérdida millonaria está en una pregunta hecha a tiempo.
Comentarios
0Todavía no hay comentarios. Sé el primero.