San Juan Byte
La Switch 2 suffered un exploit de software gracias a la ayuda de una IA
El investigador Sammy Hajhamid encontró una vulnerabilidad en una aplicación de la tienda oficial que permite ejecutar programas propios con permisos de sistema. El avance es real, aunque se pierde al reiniciar la consola.
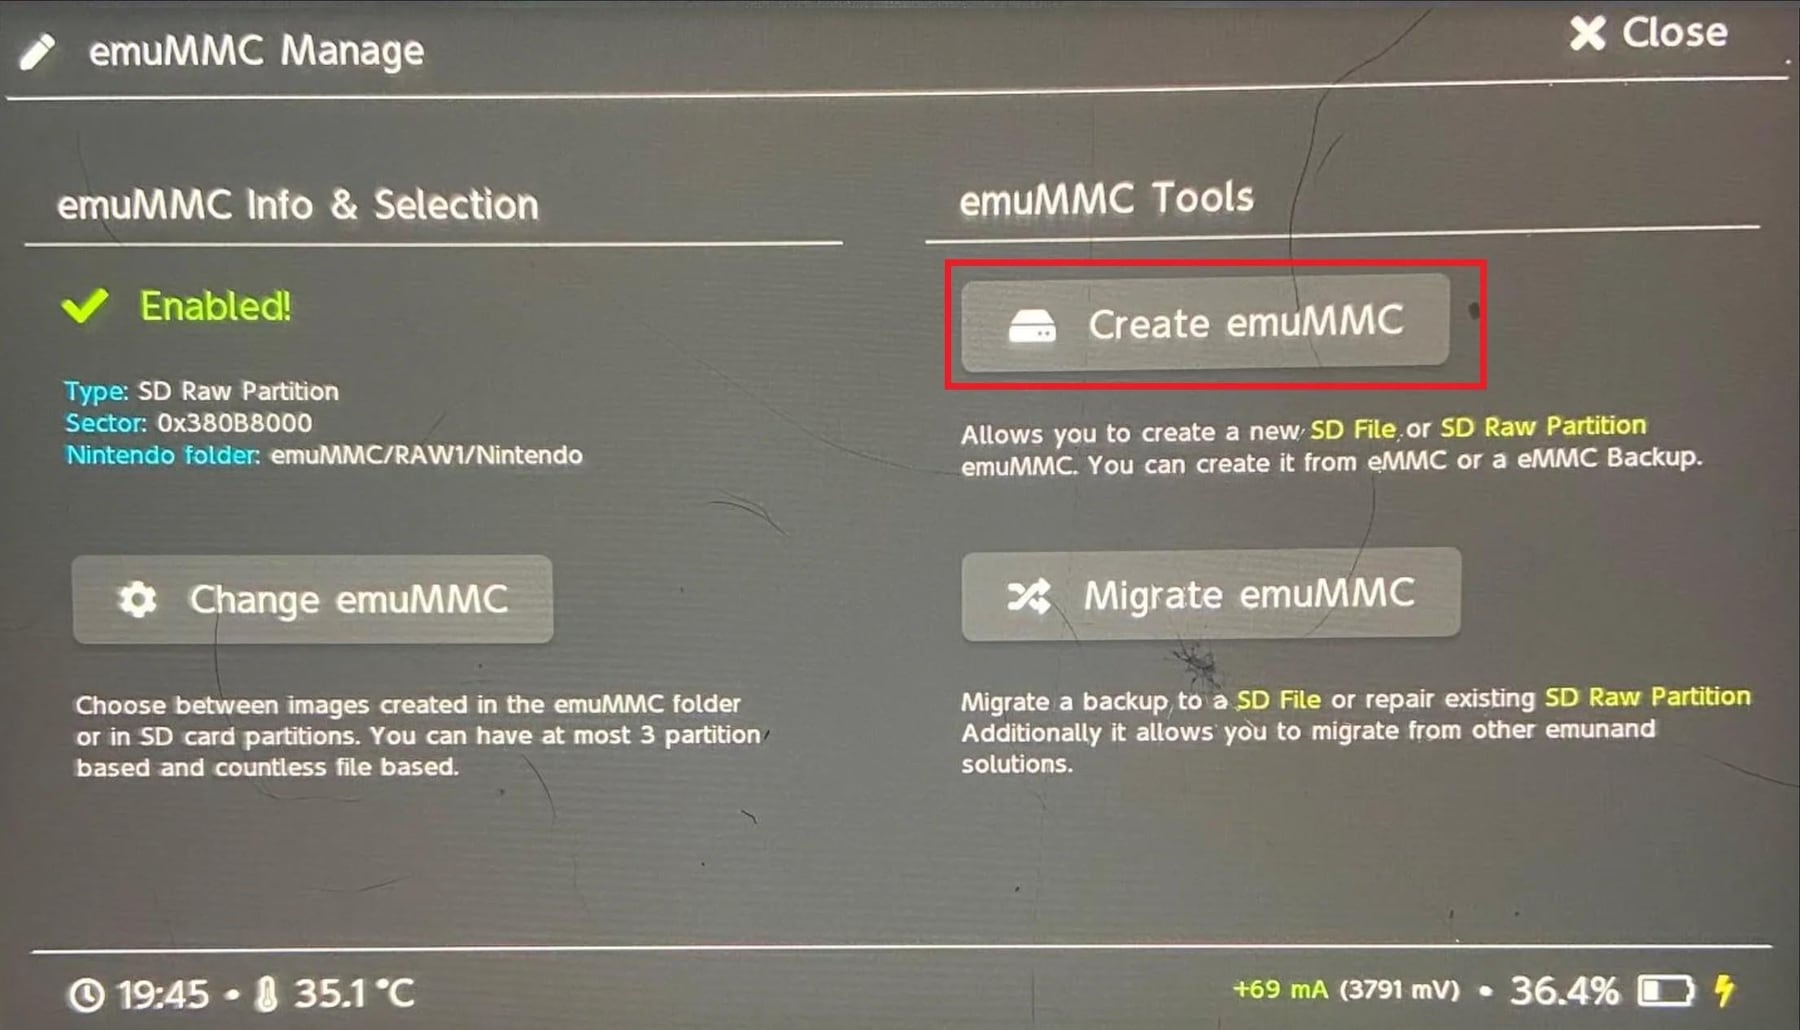
La Nintendo Switch 2 ya tiene un exploit completo de software. El investigador de seguridad Sammy Hajhamid logró ejecutar código propio en la consola con permisos de sistema después de unas dos semanas de trabajo, Assisted por el asistente de inteligencia artificial Codex, de OpenAI. El hallazgo abre la puerta a modificar juegos, copiar partidas guardadas y usar programas comunitarios, entre otras posibilidades.
El exploit se llama ns2jb y fue publicado por el investigador conocido como pepsipu en su blog, junto con el código fuente. Funciona en la versión de firmware 23.0.1, la más reciente. Tiene, sin embargo, una limitación relevante: no es persistente, por lo que debe reactivarse cada vez que se enciende la consola. Es como tener una llave que abre una puerta, pero no queda guardado el permiso para entrar.
La IAó la búsqueda hacia una aplicación de la tienda
El primer objetivo que Hachamides exploró con Codex fue el navegador interno de la consola, basado en WebKit, una vía habitual en este tipo de investigaciones. Como no se pudo lograr una ejecución completa de código por ese camino, el equipo cambió de objetivo. En lugar de buscar una falla directamente en el sistema, se concentró en SmileBASIC 4, una aplicación de programación disponible en la tienda digital de Nintendo y compatible con la Switch 2.
Codex identificó en el intérprete de SmileBASIC 4 un error de desbordamiento numérico. En términos sencillos, la aplicación puede leer y escribir fuera de los límites de memoria previstos, como si una calculadora anotara números en una hoja que ya terminó y continuara usando ese papel para guardar otra información. Esa condición permite conseguir control sobre el sistema y ejecutar programas no oficiales.
El exploit habilita software, conocido como homebrew, y también permite modificar juegos, copiar partidas guardadas y acceder a periféricos con permisos equivalentes a los de un módulo del sistema. Para demostrarlo, Hajhamid modificó un juego exclusivo de la Switch 2 e incorporó personajes de otras franquicias entre los corredores. La modificación se programó con ayuda de la IA y se completó en un solo día, mientras que el desarrollo técnico del exploit llevó cerca de dos semanas.
“Una frase que circuló en redes como si fuera la orden exacta para la IA fue, en realidad, un pie de foto en broma; no se trata de la instrucción real.”Sammy Hajhamid
- El exploit se llama ns2jb y fue publicado junto con su código fuente.
- Funciona en el firmware 23.0.1 y debe reactivarse después de cada encendido.
- La vulnerabilidad está en el intérprete de SmileBASIC 4 y fue identificada con Codex.
- Permite ejecutar software propio, modificar juegos, copiar partidas guardadas y acceder a periféricos con permisos de sistema.
- El investigador Gezine revisó la publicación y confirmó su legitimidad.
Para las pruebas, Hajhamid conectó dos consolas a dispositivos JetKVM, que permiten enviar comandos desde un equipo externo y capturar la imagen por HDMI. También utilizó un interruptor inteligente por Bluetooth para reiniciar las consolas cuando se colgaban. Especialistas de seguridad anticipan que Nintendo podría responder al hallazgo, aunque el material disponible no precisa una medida concreta ni un plazo. ¿Y eso para qué sirve? En la práctica, permite entender hasta dónde puede llegar una asistencia de IA en una investigación real de seguridad y qué significa, para quien usa una consola, encontrarse con una vía para ejecutar software no oficial y modificar su experiencia de juego.
Comentarios
0Todavía no hay comentarios. Sé el primero.